この記事のポイント
- 日経クロステックによると、LAN探索エージェントは全IPアドレスにpingを発行し、ARPでMACアドレスを取得してベンダー名を調べ、接続機器を定期的に監視する
- 連載第3回の主題は、開発と運用でローカル版とマネージド版を使い分け、接続先を環境変数で変更する設計だ
- NVIDIAの公式ブログによると、NemoClawはOpenShellのサンドボックスでエージェントを動かし、認証情報はサンドボックスの外でゲートウェイが管理する
- 推論はOllamaなどでローカルに動かすことができ、NVIDIAの事例ではNemotron 3 Super 120Bを自前機材で実行している
目次
調査の手順はping、ARP、ベンダー特定の3段階
日経クロステックの連載「AIエージェントをローカルで動かそう」第3回(2026年11月18日公開、北郷達郎氏)は、LANに接続したデバイスを調査するAIエージェントの構築を扱う。同連載によると、調査のシナリオは、LAN内にある全てのIPアドレスにpingを発行し、ARP(Address Resolution Protocol)でMACアドレスを取得し、そのMACアドレスからベンダー名を調べ、どのようなデバイスが接続しているかを定期的に監視するというものだ。
この手順がエージェント向きなのは、作業が定型で、繰り返しに意味があるためだ。接続機器の一覧を定期的に取り直せば、見知らぬ機器の出現や、あるはずの機器の消失を変化として検出できる。人の手で続けるには手間のかかる見回りを、常時稼働のエージェントに任せる構成である。
ローカル推論を選ぶ理由は、常時稼働と従量課金の相性
連載の前提は、AIエージェントがマネージド環境でしか使えないわけではない、という点にある。日経クロステックは、ローカル環境で動作する推論プロバイダーを利用してエージェントを動作させることもできると説明する。LAN探索のような24時間動き続ける監視では、クラウドの従量課金が利用時間に比例して積み上がるため、自前機材で推論を回す選択がコスト面で意味を持つ。
接続先の切り替えも連載の要点だ。第3回の続編ページの見出しが示す通り、接続先は環境変数で変更できる。開発時は手元のローカル推論で試行錯誤し、運用時はマネージド版へ切り替える、という使い分けを同じエージェントのまま実現する設計であり、作り直しではなく設定変更で移行できる点が実務上の利点になる。
隔離の実装例、NemoClawは認証情報をサンドボックスの外に置く
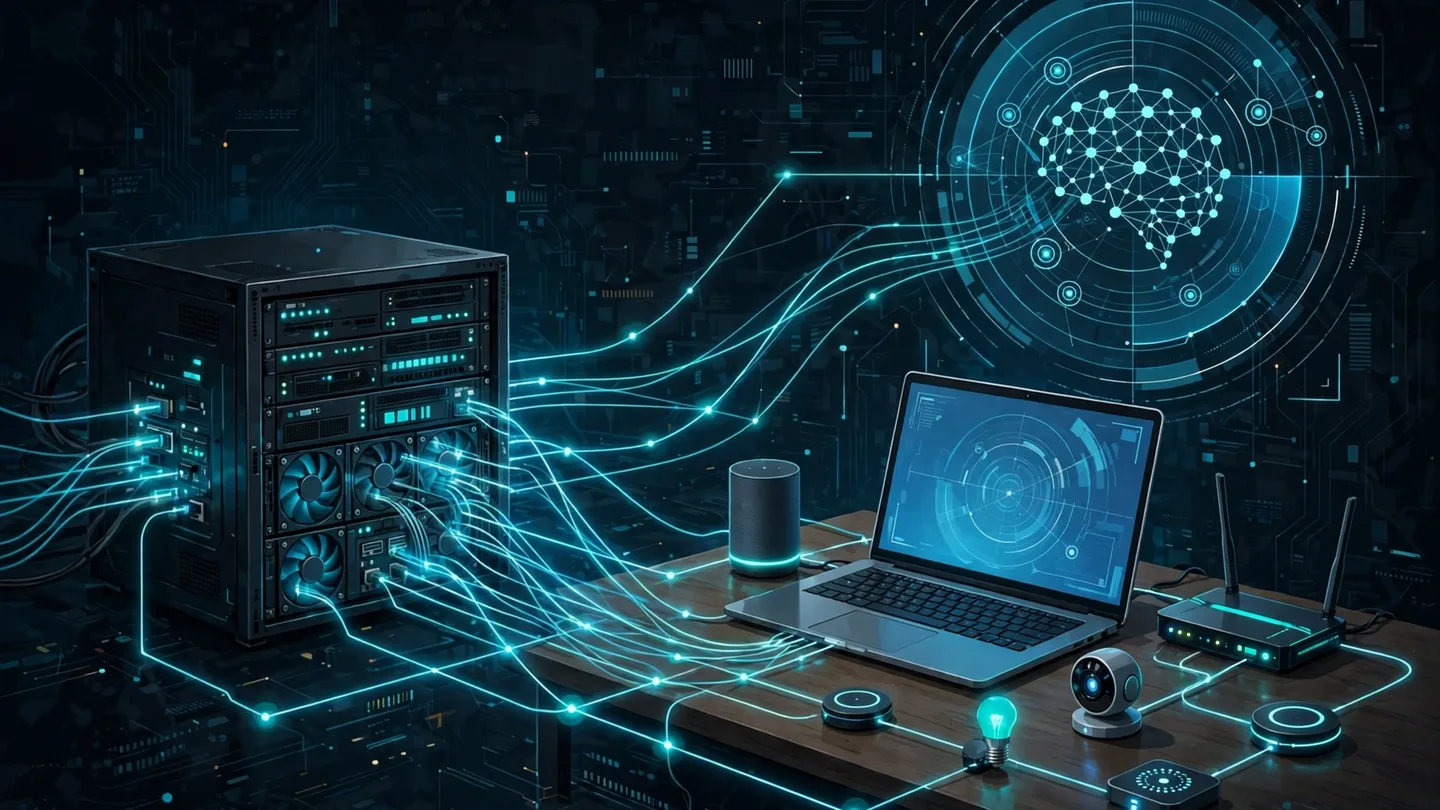
ローカルでエージェントを常時稼働させる場合、実行環境の隔離が前提になる。NVIDIAの公式ブログによると、同社のNemoClawはオープンソースの参照スタックで、セキュリティーランタイムのOpenShellがサンドボックスを強制し、認証情報を管理し、ネットワークやAPIの呼び出しを代理する。エージェント本体に鍵を渡さず、ゲートウェイ側で保持する構造だという。
同ブログの事例では、推論にはOllamaを使い、1200億パラメーターのNemotron 3 Superを自前ハードウエアのDGX Spark上で動かしている。モデルは約87GBで、ローカル推論の応答には30秒から90秒かかる場合があるとも明記する。常時稼働の代償として、応答速度と機材の負担を受け入れる設計であり、監視のような即応性を求めない用途と相性がよい。
適用範囲は「調べる範囲」と「許可する接続先」を先に決めること
この手法を自環境へ移す際に先に決めるべきは2点ある。1つは探索対象とするLANの範囲で、pingの発行先を無制限に広げれば、意図しないネットワークへの走査になりかねない。もう1つは、サンドボックスから許可する接続先で、OpenShell型の設計では、許可した相手先だけを通し、それ以外を遮断するのが原則になる。
連載第3回までで、情報収集エージェントの構築(第2回)に続いてLAN探索という具体的な監視用途がそろった。次に実装者が自環境で確定させるのは、上記2点の初期値であり、その設定が固まれば、ローカル版での開発からマネージド版での運用への切り替えを環境変数の変更だけで進められる。